|
|
Разрешения по умолчанию
В ОС Windows Vista разрешения
по умолчанию для файловой системы несколько отличаются от разрешений
в ОС Windows XP. Списки ACL для папок «%systemdrive%» (обычно
значение этой переменной соответствует загрузочному разделу C:\) в
ОС Windows XP или Windows Server® 2003
выглядят так (или для ранних версий Windows XP почти так):
D:AR
(A;OICI;FA;;;BA)
(A;OICIIO;FA;;;CO)
(A;;0x1200a9;;;WD)
(A;OICI;FA;;;SY)
(A;OICI;0x1200a9;;;BU)
(A;CI;0x100004;;;BU)
(A;CIIO;0x100002;;;BU)
Ниже
приведен список ACL для той же папки в ОС Windows Vista:
D:PAI
(A;;FA;;;BA)
(A;OICIIO;GA;;;BA)
(A;;FA;;;SY)
(A;OICIIO;GA;;;SY)
(A;OICI;0x1200a9;;;BU)
(A;OICIIO;SDGXGWGR;;;AU)
(A;;LC;;;AU)
Между этими двумя списками
есть ряд различий, которые стоит отметить. Во-первых, встроенной
группе «BA» («BUILTIN\Администраторы») в списке соответствуют две
записи, а не одна. При этом результирующие права, которые получает
учетная запись, в обоих случаях одинаковы. В ОС Windows Vista одна
запись ACE предоставляет полный доступ к корневой папке и не
распространяется на вложенные объекты, а другая запись
распространяется только на вложенные папки и файлы и предоставляет
все встроенные права («GA» или, иначе, «полный доступ»). То же самое
относится и к записям ACE для участника безопасности «SY»
(«LocalSystem»). В ОС Windows XP одна запись ACE предоставляла
полный доступ как непосредственно к корневой папке, так и вложенным
папкам и файлам. Результирующие разрешения в первом и во втором
случае совпадают. Разделение на две записи было сделано для
упрощения управления, а также на случай необходимости восстановления
списка ACL.
Интересное отличие
заключается в отсутствии в варианте для системы Windows Vista записи
ACE для участника безопасности «CO» («Создатель-владелец»). Это
означает, что теперь при создании пользователем объекта в корневой
папке файловой системы этому объекту не будут назначаться
специальные разрешения для его создателя.
Также видно, что отсутствует
запись ACE для участника безопасности «WD» («Все»). Многих
пользователей, которые интересовались вопросами безопасности,
волновал вопрос присутствия этой записи ACE, несмотря на то, что они
не всегда осознавали последствия совершаемых ими действий.
Сотрудники корпорации Майкрософт безуспешно пытались в течение
нескольких лет объяснить, что участник безопасности «Все» и
встроенная группа «Пользователи» функционально идентичны. В конце
концов, они отчаялись и просто убрали эту запись из списка.
Благодаря наличию идентичной записи ACE для встроенной группы «BU»
(«BUILTIN\Пользователи»), которая также наследуется вложенными
папками и файлами, в итоге удаление этой записи не вызвало никаких
изменений.
Помимо этого, две из записей
ACE для группы «BU» были заменены на записи ACE для участника
безопасности «AU» («Прошедшие проверку»). Причина для этого
заключается в том, что учетная запись «Гость» является членом
встроенной группы «Пользователи» (благодаря членству встроенного
участника безопасности «ИНТЕРАКТИВНЫЕ» в группе «Пользователи»), но
не является членом участника безопасности «Прошедшие проверку».
Чтобы у пользователя «Гость» были права на чтение и выполнение
файлов, запись ACE с номером 0x1200a9 («Чтение и выполнение»)
по-прежнему назначается для группы «BU». Записи ACE, которые
разрешают создавать файлы и папки, относятся теперь только к
пользователям, прошедшим проверку. Это постепенный переход от
системы Windows XP к системе Windows Vista. В отличие от ОС Windows
XP, в ОС Windows Vista пользователь «Гость» не может создавать файлы
в корневой папке. Не следует забывать, что на практике такое
ограничение редко требовалось. Чтобы создавать файлы в корневой
папке, необходимо включить учетную запись «Гость» и получить доступ
к корню загрузочного раздела. По умолчанию учетная запись «Гость»
отключена.
Напоследок предлагается
обратить внимание еще на две примечательные записи ACE. В ОС Windows
XP есть запись ACE, наследуемая вложенными папками, устанавливающая
разрешение 0x100004 для встроенной группы «Пользователи». Эта запись
позволяет пользователям создавать вложенные папки, в них еще
вложенные папки, и так далее. Также есть запись ACE 0x100002 только
для наследования, которая распространяется на вложенные папки. Эта
учетная запись позволяет пользователям создавать файлы и вложенные
папки в папках, которые они создали в корневой папке. Другими
словами, в совокупности эти две записи ACE позволяют пользователям,
в том числе и пользователю «Гость», создавать файлы и папки в
корневой папке.
В ОС Windows Vista в списке
ACL есть соответствующие записи ACE: запись ACE только для
наследования, которая распространяются на вложенные контейнеры и
файлы и предоставляют права на чтение («GR»), запись («GW»),
выполнение («GX») и на чтение дескриптора безопасности («SD»), а
также запись ACE, которая применяется только к корневой папке и
предоставляет разрешение «LC». Аббревиатура «LC» на самом деле
относится к разрешениям для службы Active Directory®. В службе Active Directory это разрешение
позволяет пользователю получить список дочерних объектов контейнера.
Шестнадцатеричное значение этого разрешения 0x4. Для папки такое
значение соответствует разрешению «FILE_ADD_SUBDIRECTORY». Это
разрешение функционально эквивалентно разрешению со значением
0x100004, потому что в списке ACL уже есть запись ACE 0x1200a9, в
котором установлен флаг 0x100000 (обозначает возможность
использования объекта для синхронизации). Другими словами, в сумме
эти разрешения обладают таким же эффектом, что и разрешения в ОС
Windows XP — пользователи могут создавать вложенные папки в корневой
папке.
Можно легко заметить, что в
записях ACE сплошь и рядом присутствуют шестнадцатеричные числа,
например, 0x1200a9. На самом деле эти значения являются битовыми
масками, соответствующими установленным флагам доступа для
конкретных записей ACE. Такие программы, как «icacls», «sc» или
«scedit» при выводе записей из списка ACL вместо чисел отображают
понятные текстовые названия для разрешений, если такие соответствия
имен значениям разрешений существуют.
Чтобы определить, что
обозначает разрешение LC, достаточно посетить веб-узел MSDN®, найти на странице строчку «LC», и
посмотреть на значение, которое соответствует этой записи в колонке
«Право доступа». Для разрешения «LC» там будет значение
«ADS_RIGHT_ACTRL_DS_LIST». В файле «Iads.h» можно найти, что этой
строчке соответствует численное значение 0x4. В этом файле находятся
значения для разрешений, которые относятся к службе Active Directory
(содержат префикс «ADS_RIGHT»). Остальные разрешения и
соответствующие им шестнадцатеричные значения расположены в файле
«AccCtrl.h». Узнав шестнадцатеричное значение, можно легко найти
соответствующую маску доступа в файлах «WinNT.h» или «AccCtrl.h»,
чтобы узнать, что именно обозначает эта маска.
Более подробную информацию
можно получить из книги Джеспера Йохансона и Стива Райли (Steve
Riley) «Защита сети под управлением Windows» (издательство
«Addison-Wesley», 2005 г.). В 17-й главе этой книги подробно
описывается, как анализировать строчки на языке описания
дескрипторов безопасности (SDDL) и записи ACE.
Разрешения, назначаемые
вложенным папкам, создаваемым в корневой папке, в ОС Windows Vista
определяются исключительно записью ACE (A;OICIIO;SDGXGWGR;;;AU). Это
является самым большим различием между записями в списке ACL
корневой папки в ОС Windows Vista и Windows XP. Вместо разрешения
полного доступа создателю вложенных папок, как это было в ОС Windows
XP, в Windows Vista изменение этих папок разрешается пользователям,
прошедшим проверку.
В итоге получается, что в
новом списке ACL у создателя объекта больше нет каких-либо
специальных прав на этот объект, благодаря чему ситуация с правами
становится более понятной. С другой стороны, теперь у пользователей,
прошедших проверку, есть права на изменение даже тех вложенных
папок, которые были созданы администраторами. Это очень существенное
отличие от ОС Windows XP. В системе Windows XP члены группы
«Пользователи» и пользователи, прошедшие проверку, не обладали
правами на доступ к объектам, созданным в корневой папке
администраторами. Несмотря на то, что на первый взгляд новые записи
ACE кажутся странными и неправильными, их конечный эффект
практически не отличается от записей в системе Windows XP.
Если подвести итог, в ОС
Windows Vista все пользователи, включая пользователя «Гость»,
обладают правами на чтение и исполнение в корневой папке. Правами на
создание новых файлов и папок обладают только пользователи,
прошедшие проверку. При этом они обладают не полными правами на
созданные этими пользователями папки и файлы, а только правами на
изменение. Другими словами, разрешения в ОС Windows Vista лишь
слегка ограничивают доступ по сравнению с системой Windows XP.
Смысла в отключении учетной записи «Гость» больше нет.
Изменения в маркерах
безопасности
Когда в ОС Windows XP вход
выполняется пользователем, который является членом группы
«Администраторы», маркер безопасности этого пользователя содержит
идентификатор SID группы «Администраторы». Такой пользователь
обладает всеми правами группы «Администраторы». В ОС Windows Vista
это больше не так благодаря системе управления учетными записями
пользователей. Идентификатор SID группы «Администраторы» по прежнему
присутствует в маркере безопасности пользователя, но у этого
идентификатора установлен режим «только запрет», как это показано на
снимке экрана программы Process Explorer на рис.
7.
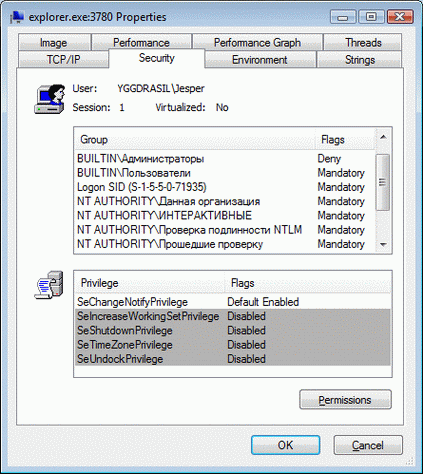
Рисунок
7 Система UAC до повышения
полномочий устанавливает для идентификатора SID «Администраторы»
режим «только запрет»
При осуществлении управления
доступом этот идентификатор SID в маркере используется только для
отказа в доступе, другими словами, он сопоставляется только
запрещающим записям ACE. Любые разрешающие записи ACE для этого
идентификатора SID игнорируются. Это означает, что пользователь не
является на протяжении всего времени полноценным администратором,
даже, несмотря на то, что он выполнил вход в систему как
администратор.
Уровни
целостности
Теперь в системе Windows
поддерживается такой параметр процессов и объектов, как «уровень
целостности». Уровни целостности также представляются в виде записей
ACE, но не на пользовательском уровне управления доступом (DACL).
Эти записи относятся к системному списку управления доступом (SACL)
и обладают дополнительными специальными полями. Например, флаг «NW»
указывает, что процесс с более низким уровнем целостности не может
изменять объект с более высоким уровнем целостности (разрешение
«SDDL_NO_WRITE_UP»). В статье Марка Руссиновича (Mark Russinovich)
«Внутренне устройство управления учетными записями пользователей в
системе Windows Vista» этого выпуска журнала TechNet Magazine
приводится подробное описание работы уровней целостности.
Заключение
Несмотря на то, что таких
революционных изменений в управлении доступом, которые были сделаны
с выходом ОС Windows 2000, в ОС Windows Vista не произошло, в ней
было сделано много небольших изменений. Каждое изменение в
отдельности кажется незначительным, но в сумме все эти изменения
заставляют пересмотреть многие принципы управления системой. Также
есть ряд нововведений, к которым относятся, прежде всего, управление
учетными записями пользователей и усиление безопасности служб.
Некоторые администраторы могут быть очень разочарованы первым опытом
работы с ОС Windows Vista. Встречались комментарии о том, что ОС
Windows Vista является «тиранической» и не позволяет удалять
некоторые элементы операционной системы, которые по той или иной
причине раздражают администраторов. Тем не менее, есть очень веские
причины для всех этих изменений, и если затратить некоторые время на
их анализ, можно осознать необходимость этих изменений.
|
|
 Фильмы |


 Парней 1358
 Девушек 492